Domain bronzefarben.de kaufen?
Wir ziehen mit dem Projekt
bronzefarben.de um.
Sind Sie am Kauf der Domain
bronzefarben.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bronzefarben.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
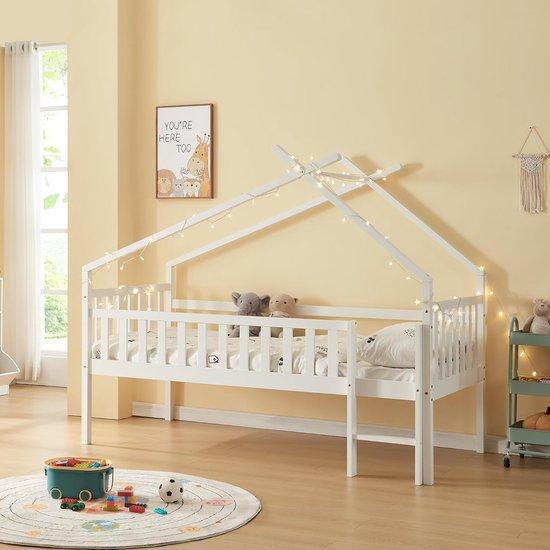
Baby Bett Haus Bett Kleinkinder Bett mit Fallout-Schutz hoch . . . . 90x200 cm natürlichDieses schöne Baby-Bett in der Höhe ist aus Naturholz und verwandelt jede Kinderzimmer in ein magisches Schlafparadies. Der charmante Haus-Look schafft eine gemütliche Atmosphäre, die kleine Abenteurer zum Träumen und Entdecken einlädt. Dieses Bett ist sowohl für Mädchen als auch für Jungen geeignet und ist mit einem Zaunrand als Fallenschutz ausgestattet. Die erhöhte Oberfläche hat eine Leiter und ist einfach und schnell zu montieren. Das Bett hat eine maximale Tragfähigkeit von 100 kg. Maße: Gesamt (LxBxH): 206x97x170 cm; Geeignete Matratzengröße (LxB): 200x90 cm; Höhe vom Boden bis zum Dach: 100 cm; Bettboden (H): 40 cm; Eingang (B): 33 cm. Material: Grün und Sperrholz; Farbe: natürlich. Packung enthält: 1 x Kinderbett mit Bettboden und Anleitung (Bausatz). Überschreiten Sie nicht die maximale Gewichtsfähigkeit von 100 kg und stellen Sie sicher, dass Leiter und Sicherheitszaun korrekt installiert und verwendet werden.411,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Couchtisch CALLUM 62x62 cm bronzefarben antikDer Couchtisch aus der Serie CALLUM besticht durch sein modernes, industrielles Design. Mit einer quadratischen Form und den Maßen von 62 cm Breite, 36 cm Höhe und 62 cm Tiefe fügt er sich nahtlos in verschiedene Wohnräume ein. Der Tisch ist aus robustem Metall gefertigt, wobei Aluminium und Eisen für Stabilität und Langlebigkeit sorgen. Die bronzefarbene, antike Oberfläche verleiht dem Tisch eine elegante Note, die durch die graue Farbgebung unterstrichen wird.Das Gestell des Tisches ist ein Vierkantgestell, das dem Möbelstück eine klare, geometrische Struktur verleiht. Der Tisch hat keine Verlängerungsfunktion, was ihn zu einer idealen Wahl für kompakte Wohnbereiche macht. Mit einem Gewicht von 19 kg ist er stabil und dennoch leicht genug, um bei Bedarf umgestellt zu werden. Der Couchtisch CALLUM ist eine stilvolle Ergänzung für jedes moderne Zuhause und bietet eine perfekte Kombination aus Funktionalität und Design.469,99 €*Versand: 14,99 €Sichere Weiterleitung zum Anbieter
-
Skuja, Linda: Edel, zeitlos, angesagt: Lieblingspullis häkelnEdel, zeitlos, angesagt: Lieblingspullis häkeln , 15 raffinierte Modelle mit Strukturmuster , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20240906, Produktform: Leinen, Autoren: Skuja, Linda, Übersetzung: Linden, Stephanie van der, Seitenzahl/Blattzahl: 224, Keyword: geschenke für häkelfans; handarbeitsbuch; häkelanleitungen pullover; häkelbuch kleidung; häkelideen buch; häkelmuster anleitungen; häkelmuster bücher; häkeln buch; kleidung häkeln; lieblingspullover häkeln; pullover damen häkeln; pullover häkeln buch; strukturmuster häkeln, Fachschema: Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 263, Breite: 202, Höhe: 22, Gewicht: 937, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gira FI-Schutz-Steckdose 267703 rws glänzend)Einleitung Die Gira FI-Schutz-Steckdose 267703 rws glänzend bietet zuverlässigen Schutz vor Fehlerströmen und ist für den sicheren Einsatz in elektrischen Anlagen konzipiert. Eigenschaften • FI-Schutzsteckdose mit 30 mA Fehlerstromauslösung \n• Erhöhter Berührungsschutz (Safety Plus) nach DIN VDE 0620-1 \n• Spannungsunabhängige Fehlerstromauslösung gemäß VDE 0664 \n• Ortfeste Schutzeinrichtung zur Montage in tiefe Gerätedose \n• Kombination aus Fehlerstromschutz und Steckdose in einer Baueinheit \n• Schutzübernahme für benachbarte Steckdose unter gemeinsamer Abdeckung möglich \n• Reinweiß glänzende Oberfläche Lieferumfang • 1 x FI-Schutzsteckdose rws/glänzend 267703 (267703)168,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baby Bett Haus Bett Kleinkinder Bett mit Fallout-Schutz hoch . . . . 90x200 cm natürlichDieses schöne Baby-Bett in der Höhe ist aus Naturholz und verwandelt jede Kinderzimmer in ein magisches Schlafparadies. Der charmante Haus-Look schafft eine gemütliche Atmosphäre, die kleine Abenteurer zum Träumen und Entdecken einlädt. Dieses Bett ist sowohl für Mädchen als auch für Jungen geeignet und ist mit einem Zaunrand als Fallenschutz ausgestattet. Die erhöhte Oberfläche hat eine Leiter und ist einfach und schnell zu montieren. Das Bett hat eine maximale Tragfähigkeit von 100 kg. Maße: Gesamt (LxBxH): 206x97x170 cm; Geeignete Matratzengröße (LxB): 200x90 cm; Höhe vom Boden bis zum Dach: 100 cm; Bettboden (H): 40 cm; Eingang (B): 33 cm. Material: Grün und Sperrholz; Farbe: natürlich. Packung enthält: 1 x Kinderbett mit Bettboden und Anleitung (Bausatz). Überschreiten Sie nicht die maximale Gewichtsfähigkeit von 100 kg und stellen Sie sicher, dass Leiter und Sicherheitszaun korrekt installiert und verwendet werden.411,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Couchtisch CALLUM 62x62 cm bronzefarben antikDer Couchtisch aus der Serie CALLUM besticht durch sein modernes, industrielles Design. Mit einer quadratischen Form und den Maßen von 62 cm Breite, 36 cm Höhe und 62 cm Tiefe fügt er sich nahtlos in verschiedene Wohnräume ein. Der Tisch ist aus robustem Metall gefertigt, wobei Aluminium und Eisen für Stabilität und Langlebigkeit sorgen. Die bronzefarbene, antike Oberfläche verleiht dem Tisch eine elegante Note, die durch die graue Farbgebung unterstrichen wird.Das Gestell des Tisches ist ein Vierkantgestell, das dem Möbelstück eine klare, geometrische Struktur verleiht. Der Tisch hat keine Verlängerungsfunktion, was ihn zu einer idealen Wahl für kompakte Wohnbereiche macht. Mit einem Gewicht von 19 kg ist er stabil und dennoch leicht genug, um bei Bedarf umgestellt zu werden. Der Couchtisch CALLUM ist eine stilvolle Ergänzung für jedes moderne Zuhause und bietet eine perfekte Kombination aus Funktionalität und Design.469,99 €*Versand: 14,99 €Sichere Weiterleitung zum Anbieter
-
Skuja, Linda: Edel, zeitlos, angesagt: Lieblingspullis häkelnEdel, zeitlos, angesagt: Lieblingspullis häkeln , 15 raffinierte Modelle mit Strukturmuster , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20240906, Produktform: Leinen, Autoren: Skuja, Linda, Übersetzung: Linden, Stephanie van der, Seitenzahl/Blattzahl: 224, Keyword: geschenke für häkelfans; handarbeitsbuch; häkelanleitungen pullover; häkelbuch kleidung; häkelideen buch; häkelmuster anleitungen; häkelmuster bücher; häkeln buch; kleidung häkeln; lieblingspullover häkeln; pullover damen häkeln; pullover häkeln buch; strukturmuster häkeln, Fachschema: Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 263, Breite: 202, Höhe: 22, Gewicht: 937, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor DemenzSchutz vor Demenz , Das Gehirn gesund und vital erhalten , Anlasser verstärkt > Autoelektrik , Auflage: 3. Auflage, Erscheinungsjahr: 20240611, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 174, Keyword: Altern; Alzheimer; Antidementiva; Antidementivum; Demenz; Demenzerkrankung; Gehirn; Gehirnzellen; Geistiger Verfall; Hirnfunktion; Kohärenzgefühl; Verstand; Warnsignal, Fachschema: Alzheimer Krankheit~Demenz~Gesundheit (psychologisch), Fachkategorie: Alzheimer und Demenz~Umgang mit / Ratgeber zu Problemen der geistigen Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 138, Höhe: 20, Gewicht: 259, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.